Mycelia
The mesh heals what the breach takes
Autonome Cybersicherheit, die sich selbst heilt. Mycelia macht konvergierte IT/OT-Infrastruktur selbstheilend: erkennen, autonom eindämmen, geprüft und in der richtigen Reihenfolge wiederherstellen. Ein Spinoff-Projekt des Fraunhofer IPA.
Projekt aus dem


Projektprofil
AI & Big Data
Energie
Industrie 4.0 & Automatisierung
IT & Software
#cyberdefence
#KRITIS
#AI
#Software
Gründung geplant:
Q4 2027
Geschäftszweck: Entwicklung und Lizenzierung autonomer Software für Cyber-Response und Recovery in konvergierter IT/OT-Infrastruktur.
Standort: Stuttgart
Kontakt: jannik.schwab@ipa.fraunhofer.de
Gründer:
Florian Strohm
Jannik Schwab
Maximian Geyer
Problem
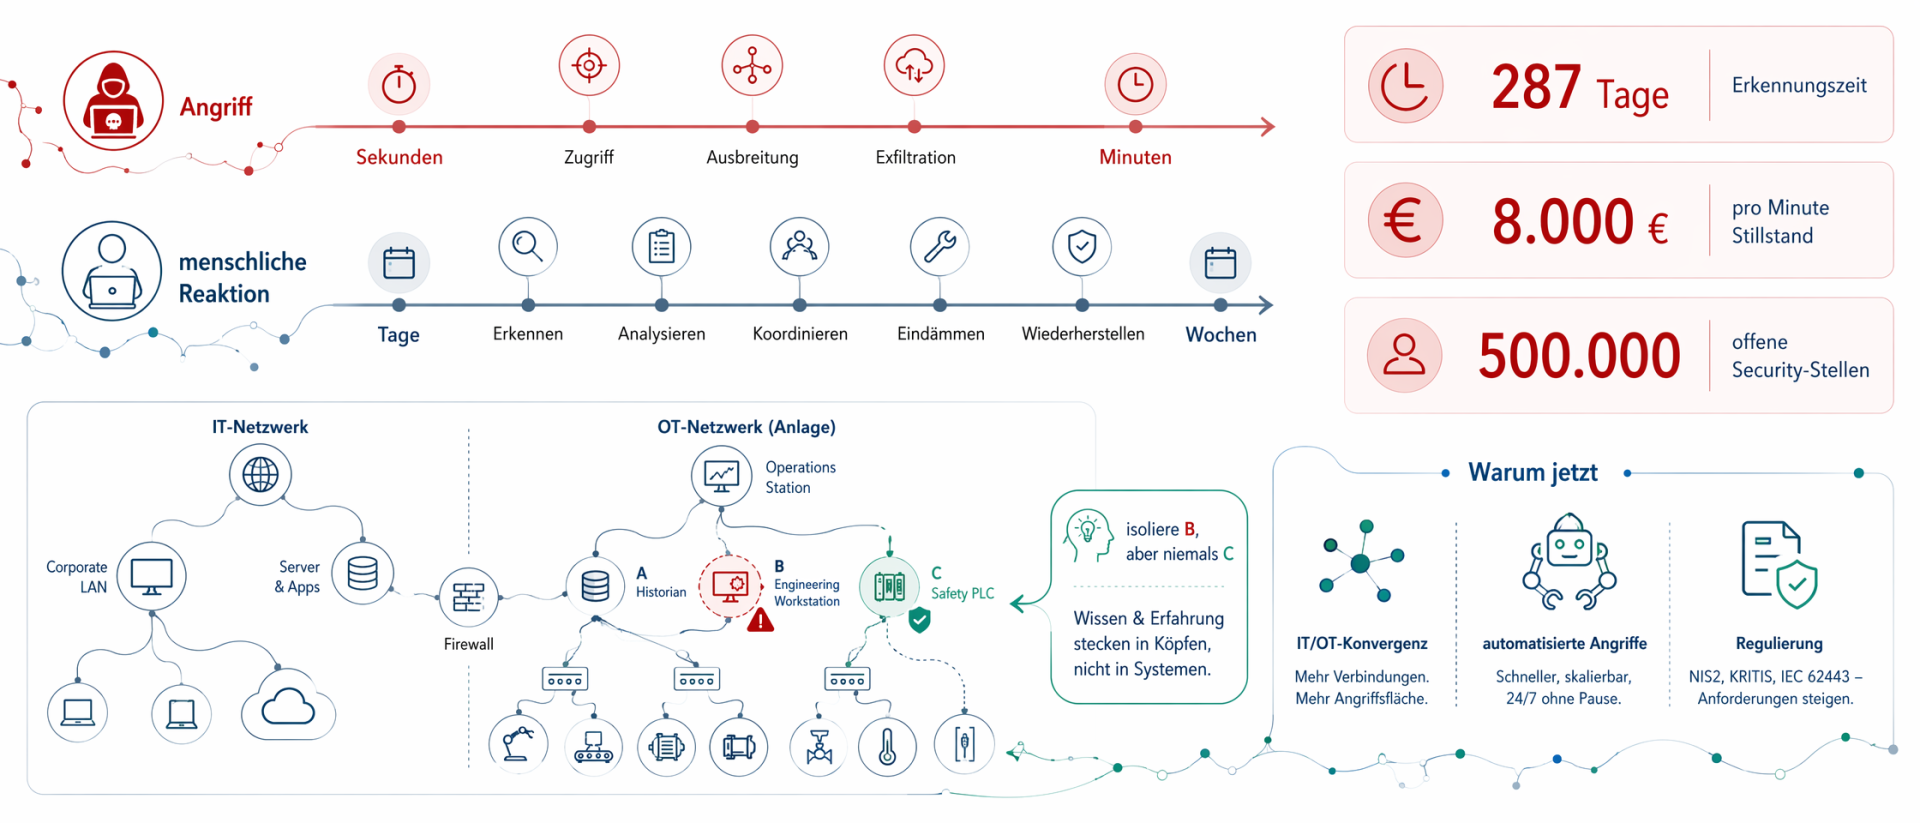
Angriffe laufen in Maschinengeschwindigkeit, die Verteidigung in Menschengeschwindigkeit. Die Erkennung ist heute stark adressiert, Response und vor allem Recovery sind es nicht. Ein Angriff bleibt im Schnitt 287 Tage unentdeckt, jede Minute Produktionsstillstand kostet in der Fertigung rund 8.000 Euro, und in Europa fehlen 500.000 Security-Fachkräfte.Bei einem Wiper-Angriff gibt es nichts zu entschlüsseln: Der einzige Weg zurück ist die Wiederherstellung. NotPetya legte 2017 bei Merck zehntausende Rechner lahm, die Wiederherstellung dauerte rund sechs Monate. Bei Maersk waren rund 49.000 Endgeräte betroffen, allein die Rückführung der Identitätsinfrastruktur dauerte neun Tage.
Vor allem in der OT steckt das entscheidende Wissen dabei in Köpfen, nicht in Systemen: Die Regel "isoliere B, aber niemals C" kennt der Anlageningenieur, kein Produkt. Genau deshalb bleibt Wiederherstellung Handarbeit, unter Zeitdruck und mit unklarer Backup-Qualität.
Lösung
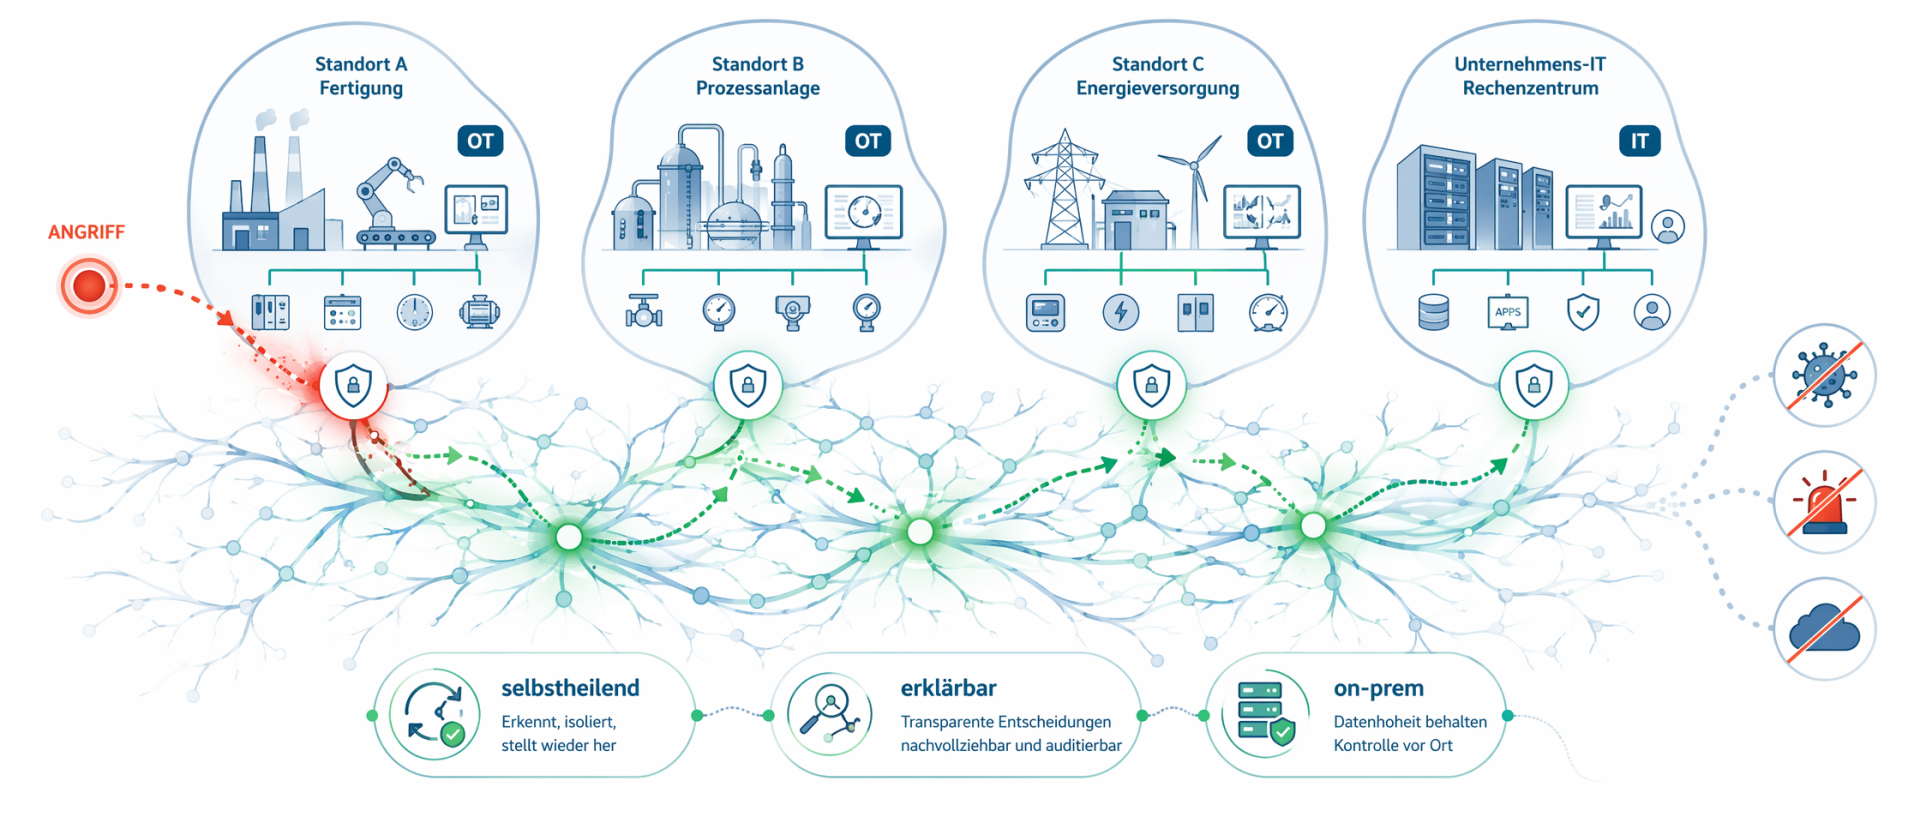
Mycelia besetzt den Recovery Layer: die autonome, risikobasierte Rückführung kompromittierter IT- und OT-Systeme in einen verifiziert sicheren Betriebszustand. Die Plattform führt den Vorfall autonom von der Erkennung bis zur Wiederherstellung. Das IT-Team bleibt Supervisor statt Feuerwehr.Drei Fähigkeiten, die heute kein Anbieter bündelt:
Sauberkeit vor Geschwindigkeit: Mycelia stellt erst wieder her, wenn der Wiederherstellungszustand nachweislich sauber ist, und lehnt infizierte Backups ab.
Reihenfolge statt Chaos: Systeme fahren in korrekter Abhängigkeitsreihenfolge wieder hoch, von der Identität über Kerndienste bis zu Applikationen und Endpunkten.
Ein Netz, das sich gegenseitig heilt: Ein sauberer Knoten führt einen betroffenen Nachbarn zurück, autonom auch dann, wenn die Verbindung zur Zentrale ausgefallen ist. Daher der Name: heal one, heal all.
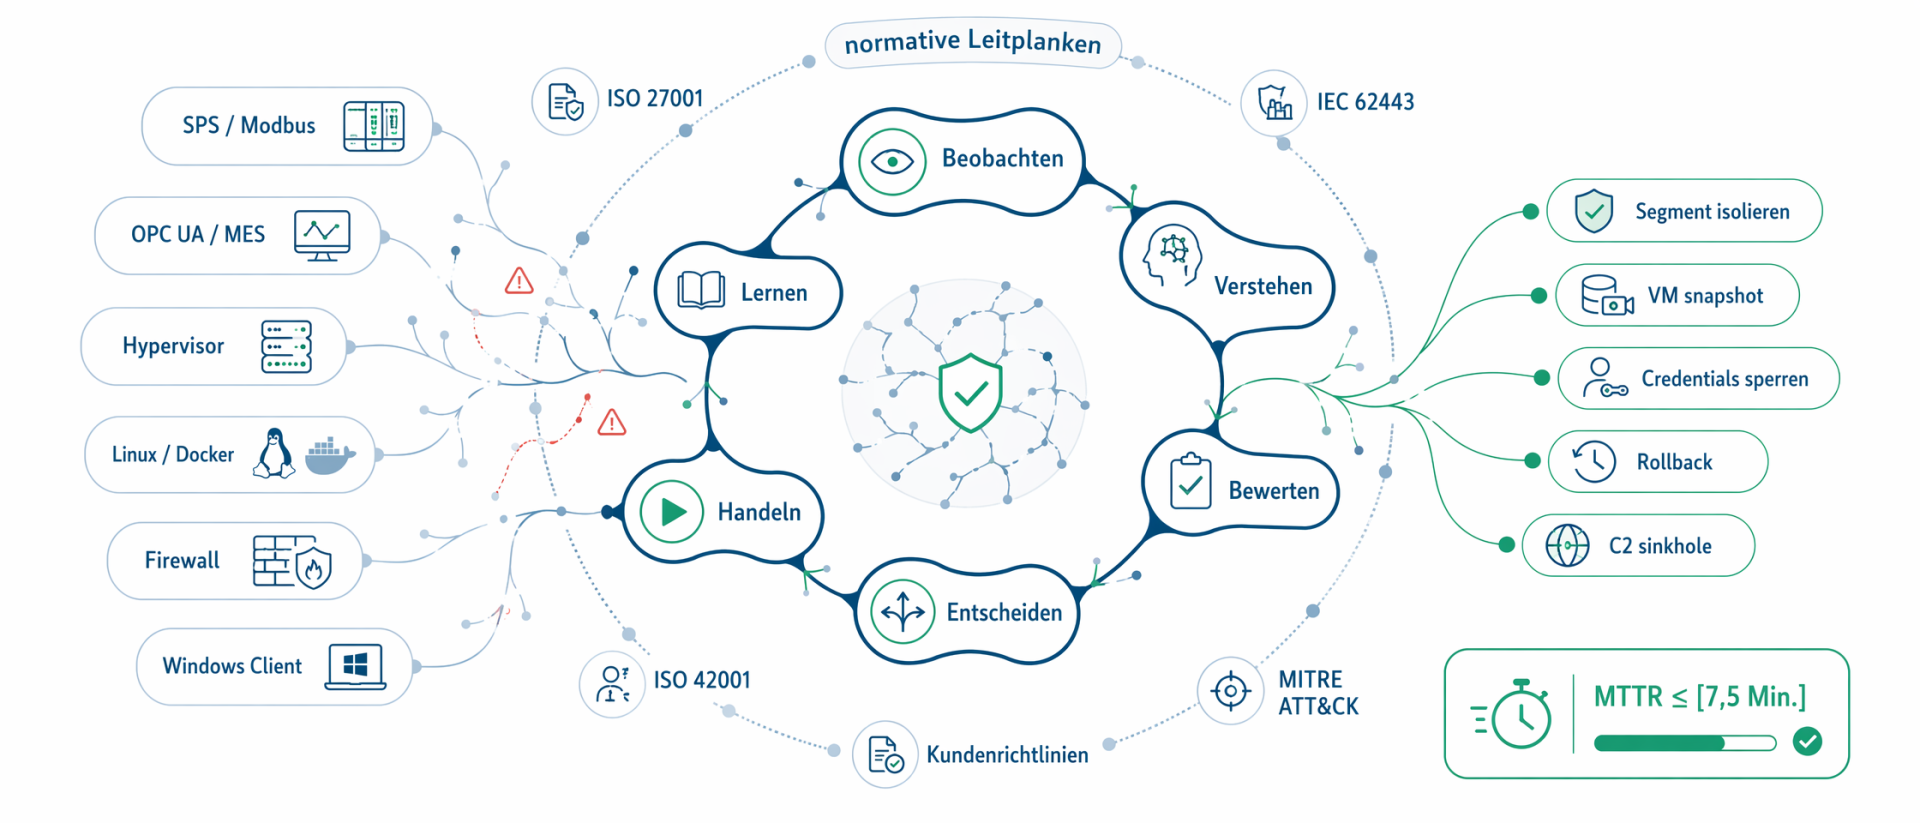
Jede autonome Aktion bleibt in normativen Leitplanken (ISO 27001, IEC 62443, ISO 42001) und ist auditierbar.
Produkt
Im Kern arbeitet ein geschlossener, auditierbarer Entscheidungszyklus: beobachten, verstehen, bewerten, entscheiden, handeln, lernen. Auf dieses Verfahren ist eine Patentanmeldung beim DPMA in Prüfung.KI-Agenten laufen lokal im Netzwerksegment, anlagenspezifisch auf zwei bis vier Wochen Normalbetrieb trainiert. Keine Daten verlassen den Standort. Die Entscheidungs-Engine kombiniert Sprachmodelle mit Retrieval-Augmented Generation, die Modelle sind austauschbar, kommerziell oder Open Source.
Modulare Skills greifen dort ein, wo es nötig ist: Segment isolieren, VM-Snapshot und Rollback, Wiederanlauf aus geprüftem Zustand, C2-Sinkhole, Credentials sperren nach Freigabe, Audit-Trail und NIS2-Report. Abgedeckt ist die IT/OT-Tiefe von SPS und Modbus über OPC UA und MES bis zu Hypervisor, Containern, Firewall und Client. Betrieb on-premises oder hybrid.
Etablierte Bausteine wie Backup-Vault, Identity-Recovery und Imaging integrieren wir, statt sie neu zu bauen.
Alleinstellung
Der Markt ist gut in der Erkennung. Was fehlt, ist die Zeit danach: Kein etabliertes Produkt führt kompromittierte IT- und OT-Systeme autonom und nachweisbar normkonform in den sicheren Soll-Betrieb zurück. Genau diese Schicht besetzt Mycelia. Fünf Punkte machen sie verteidigbar:Recovery-Autonomie: Wiederherstellung als Produktfunktion, nicht als Nacharbeit nach dem Alarm.
Normbasierte Entscheidungslogik: Jede autonome Aktion ist auf konkrete ISO- und IEC-Controls sowie Kundenrichtlinien rückführbar und gegenüber Auditoren begründbar.
OT-nativ: Reaktion bis auf Steuerungsebene, mit ausdrücklicher Freigabe, bevor sicherheitskritische Logik an einen laufenden Prozess zurückgegeben wird.
Datensouveränität: lokale Modelle, die Daten bleiben im Werk. Für europäische KRITIS nicht verhandelbar.
Geschäftsmodell
Lizenzierte, autonome Reaktions- und Recovery-Module, integriert in bestehende Anlagen. Subscription mit feature-basiertem Scaling in drei Stufen: Die autonome Recovery bildet den Kern, Compliance- und Governance-Module die wertbestimmenden Stufen. Das trägt vom gehobenen Mittelstand bis zum Konzern. Wir skalieren über wiederverwendbare Entscheidungslogik statt über Daten, ohne Lock-in beim KI-Modell.Go-to-Market in drei Stufen: zuerst drei bis fünf Leuchtturm-Piloten über das Fraunhofer-Netzwerk, dann Skalierung über OT-Integratoren und MSSPs, langfristig Versicherer und Zertifizierung als Moat.
Im Partnermodell bringen Partner Kundenzugang, Branchen- und Integrationskompetenz sowie Vertrieb ein; Mycelia liefert Technologie und IP, wissenschaftliche Validierung, Presales, Schulung und Level-3-Support. Einstieg immer über einen gemeinsamen Pilotkunden, Proof of Value, dann Rahmenvertrag.
Highlights
- In allen erprobten Szenarien wurde die detektierte Bedrohung autonom und ohne menschliches Eingreifen eingedämmt
- Mittlere Wiederherstellungszeit im Labor rund 7,5 Minuten für abgegrenzte Einzelvorfälle, manuell typischerweise mehrere Stunden
- Begutachtet publiziert auf der ECAI 2025 sowie als Fachaufsatz in wt Werkstattstechnik online
- Patentanmeldung beim DPMA auf den autonomen Entscheidungszyklus, Status in Prüfung
- Drei unterzeichnete Letters of Intent aus KRITIS, Industrie 4.0 und IT-Engineering
- Validierter Demonstrator auf TRL 3, nächster Schritt ist ein piloterprobter Funktionsprototyp auf TRL 5
- Spinoff-Projekt des Fraunhofer IPA, aktuell im AHEAD Deeptech Incubator
Kunde / Markt
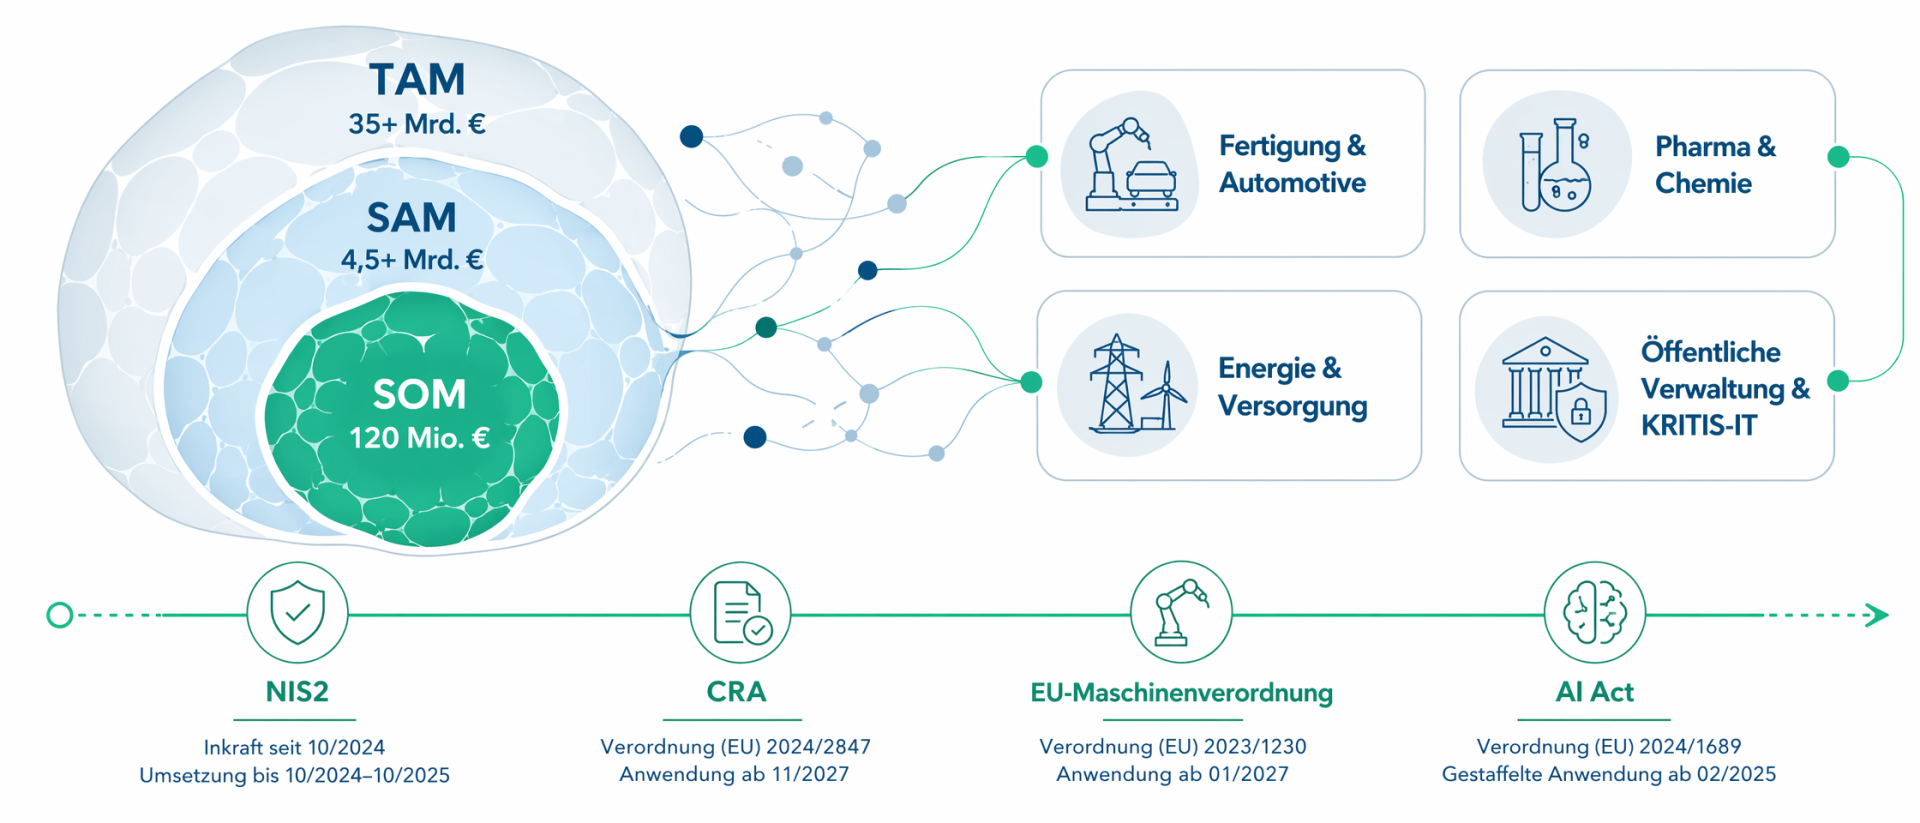
Zielkunden sind regulierte Industrieunternehmen mit konvergierter IT/OT: Fertigung und Automotive, Pharma und Chemie, Energie und Versorgung sowie öffentliche Verwaltung und KRITIS-IT. Personas sind CISO sowie System- und Netzwerkadministratoren.Treiber sind Regulierung und Stillstandskosten zugleich. Über 160.000 Unternehmen in der EU fallen unter NIS2, davon rund 29.500 in Deutschland. Dazu kommen CRA, EU-Maschinenverordnung und AI Act, deren Anwendung 2027 greift. In industrieller OT kostet eine Stunde Stillstand 100.000 bis 1 Mio. Euro. Der Cyberschaden in Deutschland lag 2024 bei 178 Mrd. Euro.
Marktpotenzial 2030, eigene Schätzung auf Basis von Marktanalysen: TAM rund 35 Mrd. Euro für autonome Cyberabwehr und Compliance-Automatisierung, SAM rund 4,5 Mrd. Euro im regulierten Europa, SOM rund 120 Mio. Euro, das entspricht etwa 600 zahlenden Kunden bei sechsstelligem Jahresvertragswert.
Team
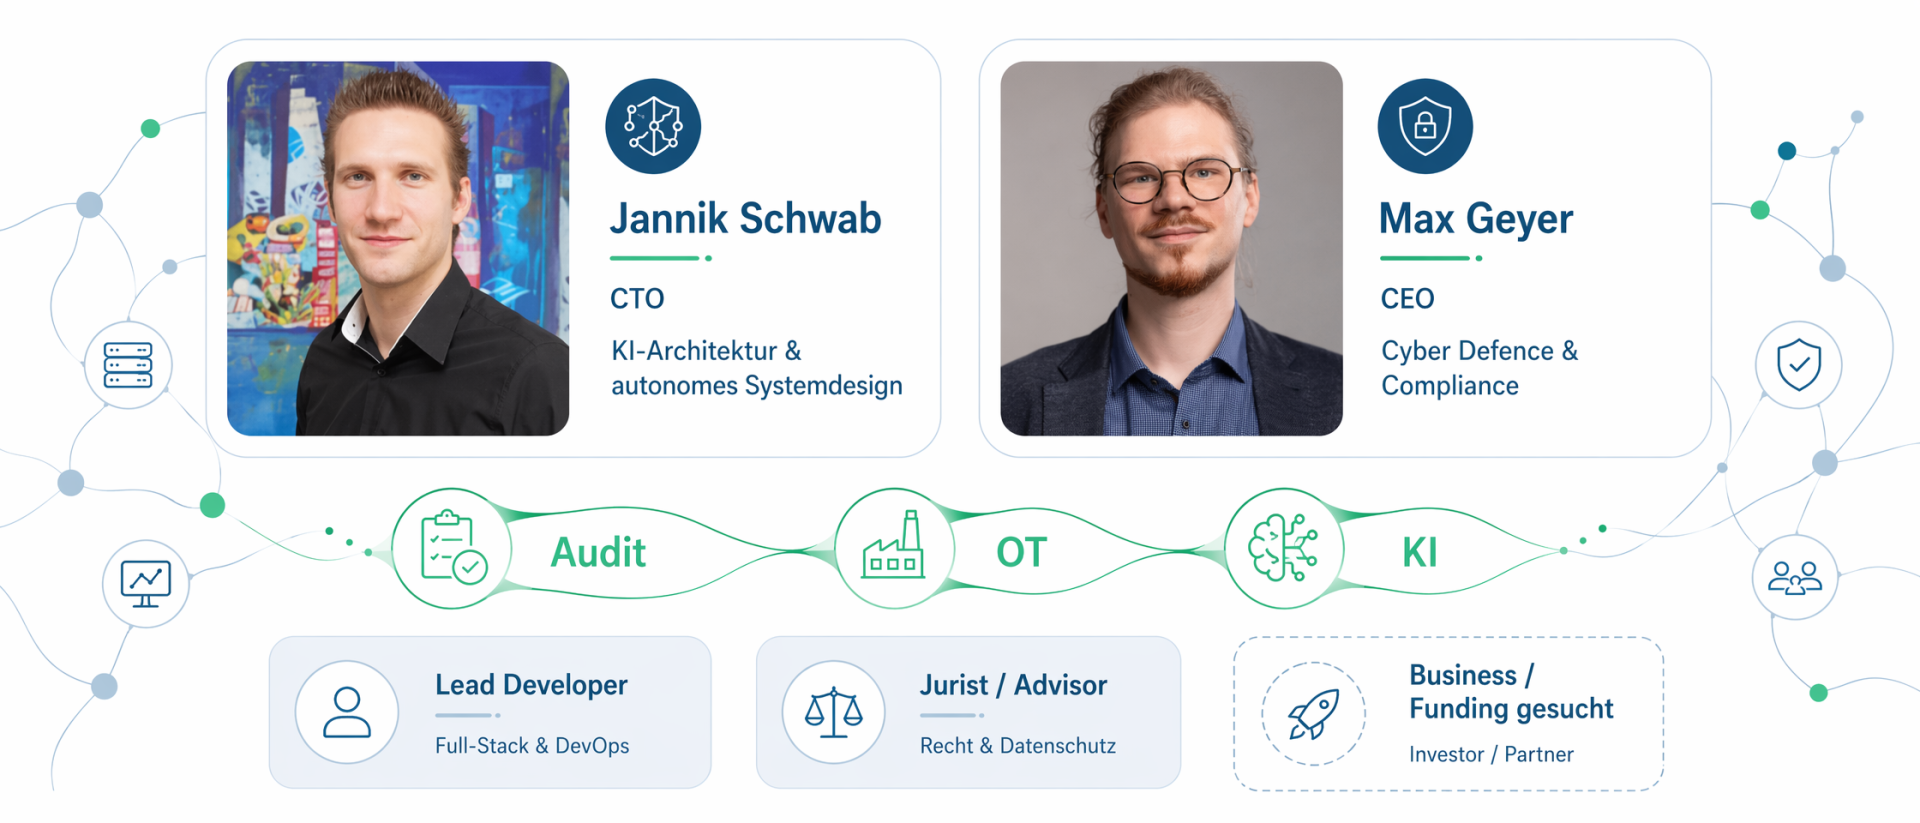
Max Geyer, CEO, verantwortet Cyber Defence und Compliance: rund zehn Jahre Berufserfahrung, davon fünf als zertifizierter Auditor, Fraunhofer IPA, Doktorand an der Universität Stuttgart. Tiefe Expertise in ISO 27001, IEC 62443 und ISO 42001 sowie in der prüffähigen Umsetzung regulatorischer Anforderungen, dazu unternehmerische Praxis als selbständiger Auditor.Jannik Schwab, CTO, verantwortet Plattform und autonomes Systemdesign: neun Jahre in der Entwicklung KI-basierter Software- und Systemarchitekturen, Fraunhofer IPA, dazu Industrieerfahrung und Erfahrung im Unternehmensaufbau.
Florian Strohm, Mitgründer und Lead Developer: promovierter Informatiker der Universität Stuttgart, Fraunhofer IPA, Schwerpunkte maschinelles Lernen und Mensch-KI-Interaktion, ergänzt um Industrieerfahrung in der Softwareentwicklung.
Governance: Autonomie mit belegbaren Grenzen
Autonomie ohne belegbare Grenzen ist in kritischer Infrastruktur nicht verkäuflich. Deshalb liegt unter der Plattform eine maschinenlesbare Governance-Schicht. Sie führt Recht (NIS2, CRA, AI Act), Normen (ISO 27001, IEC 62443, ISO 42001) und Bedrohungswissen (MITRE ATT&CK für IT und ICS) zusammen und leitet daraus je Aktion eine nachvollziehbare Autonomie-Obergrenze ab: von vollautonom über Freigabe durch einen Menschen bis ausdrücklich nie autonom.Ein Firewall-Block läuft vollautonom. Die Rückgabe einer Steuerung an einen laufenden Prozess niemals.
Das ist doppelt nützlich: Jede autonome Entscheidung ist gegenüber Auditoren begründbar, und der Compliance-Nachweis entsteht im Betrieb statt im Beratungsprojekt. Weil Normen altern, ist diese Schicht als versioniertes, lebendes Artefakt angelegt.
Pilotanlage und Partner gesucht
Wir suchen Partner, die den Weg von der Pilotanlage zur industriellen Marktreife mitgehen: Pilotanwender mit konvergierter IT/OT, CISO-Kontakte in regulierte Industrie und Investoren mit Industrial-Cyber-Erfahrung.
Der Einstieg ist bewusst klein: ein gemeinsamer Workshop zu Ihren echten Recovery-Schmerzpunkten, danach Letter of Intent und Erprobung an einer Anlage.
Wenn Sie wissen wollen, wie lange Ihre Fertigung nach einem Wiper-Angriff wirklich stillstehen würde, sprechen wir darüber.
Der Einstieg ist bewusst klein: ein gemeinsamer Workshop zu Ihren echten Recovery-Schmerzpunkten, danach Letter of Intent und Erprobung an einer Anlage.
Wenn Sie wissen wollen, wie lange Ihre Fertigung nach einem Wiper-Angriff wirklich stillstehen würde, sprechen wir darüber.